很多用户在多台不同品类设备上部署VPN搭配自定义防火墙规则时,经常遇到同一份规则在A设备正常生效、在B设备直接断网或者部分流量漏走公网的问题,这份实测对比指南就从实际落地的维度拆解不同设备的适配逻辑,帮个人用户和小型运维避开配置误区,快速定位适配故障,不用反复盲改规则浪费时间。
配置前的统一前提校验
做VPN与防火墙规则多设备对比之前,不能直接把单设备导出的规则批量导入所有设备,首先要先确认所有待测试设备的VPN协议支持范围,比如部分家用路由器的内置VPN客户端只支持IPsec和OpenVPN,不支持WireGuard,你导入带WireGuard默认端口拦截的防火墙规则肯定会直接引发冲突。
还要提前清空所有设备上之前残留的VPN分流规则、端口映射条目,避免旧规则和新导入的规则叠加,导致实测对比的时候出现变量不可控的情况,很多用户实测时发现不同设备表现差异极大,其实是之前的残留配置没清干净,不是规则本身的适配问题。
不同品类设备的适配效果实测对比维度
第一类是桌面端操作系统,如何挂梯子Windows、macOS、Linux这三类桌面系统的系统级防火墙,和第三方VPN客户端的适配逻辑差异很大,Windows的防火墙默认优先放行数字签名齐全的VPN进程,你如果在规则里手动拦截VPN进程的出站权限,系统会直接弹出冲突提示,不会直接静默断网,而部分发行版的Linux iptables规则优先级高于第三方VPN进程的默认注册权限,很容易出现规则导入后VPN直接连不上的情况。
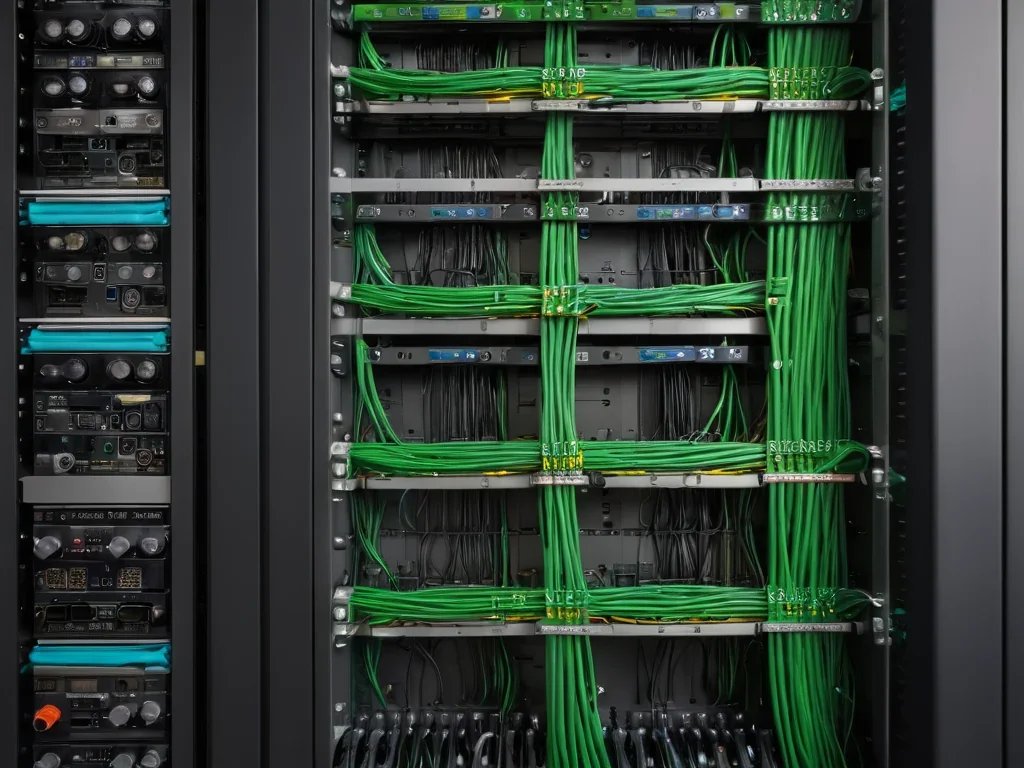
运维人员正在对多台不同品类的网络设备开展VPN与防火墙规则适配的前置校验与实测对比
第二类是移动设备,iOS和安卓的系统VPN管控逻辑完全不同,iOS的所有VPN配置都要经过系统描述文件校验,你自定义的防火墙规则如果涉及到拦截系统VPN服务的端口,系统会直接拒绝规则写入,不会出现部分流量漏走公网的情况,而安卓的开放权限更高,部分定制系统的后台流量白名单会绕过你配置的VPN+防火墙规则,出现规则部分失效的问题。
第三类是带VPN功能的网络设备,比如家用路由器、企业级网关,这类设备的防火墙规则是直接作用于内核网络栈,适配效果和设备的固件版本强相关,同一份VPN分流+防火墙拦截规则,刷了第三方固件的路由器和原厂固件的路由器跑起来的表现可能完全不一样。
常见适配故障的定位步骤
很多用户遇到规则失效的第一反应是改防火墙端口,其实正确的定位第一步是先单独跑VPN连接,不加载任何自定义防火墙规则,确认VPN本身的连接、分流功能在当前设备上完全正常,排除VPN服务本身的问题之后,再逐条导入防火墙规则,每导入一条就验证一次连通性,就能快速定位到是哪条规则引发的适配冲突。
第二步要校验规则的优先级匹配逻辑,不同设备的防火墙规则匹配顺序不一样,有的是从上到下匹配,命中就停止,有的是最后一条规则优先级最高,你如果把VPN放行规则写在了拦截所有出站流量的规则后面,在部分设备上就会出现VPN直接被拦截的情况,这不是规则写得不对,是适配的时候没有对应调整规则顺序。
实测对比的常见误区规避
很多用户做VPN与防火墙规则多设备对比的时候,会默认所有设备的规则语义是通用的,实际上不同平台的防火墙规则的动作定义有细微差异,比如同样是“拒绝”动作,部分系统的拒绝是直接回包重置中断连接,部分系统的拒绝是静默丢弃数据包,搭配VPN使用的时候,后者很容易引发VPN连接超时重连,出现连接不稳定的误判。
还要注意不要把单设备上验证过的规则直接批量部署到所有设备,尤其是涉及到隐私边界管控的场景,部分低版本的移动系统没有规则强制生效的校验机制,很容易出现流量绕过VPN直接走公网的情况,实测对比的时候要单独对每台设备做流量抓包校验,确认规则的实际生效范围符合预期。
最后要提醒所有用户,VPN搭配防火墙规则的适配效果,没有通用的最优解,VPN下载所有的配置调整都要结合自己使用的设备系统版本、固件版本做针对性调试,不要直接照搬网上的通用规则,避免出现网络中断或者流量管控失效的问题。